勒索病毒第一股的内部深度报告 国内某金融机构早已被瞄准,网络与信息安全软件开发刻不容缓
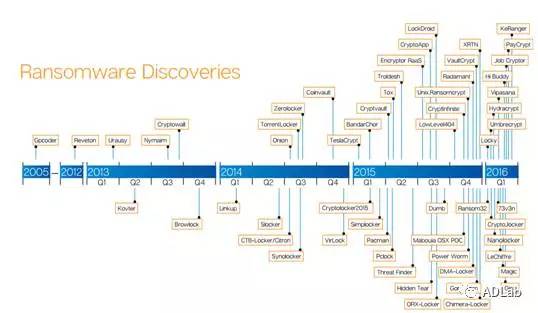
一份关于勒索病毒第一股的内部深度报告在网络安全领域引发广泛关注。报告披露,国内某金融机构早已成为勒索病毒攻击的目标,这一事件再次敲响了网络安全的警钟,也凸显了网络与信息安全软件开发的重要性。
一、事件背景:勒索病毒盯上金融机构
据内部报告显示,国内某金融机构在较长时间内持续遭受新型勒索病毒的针对性攻击。攻击者利用未知漏洞和复杂的渗透手法,试图加密核心业务数据并索要高额赎金。尽管该机构及时启动了应急响应,未造成重大资金损失,但攻击事件暴露出的安全隐患不容忽视。报告指出,攻击者早已对该机构进行了长期侦察,对其网络架构、业务系统和员工作息规律进行了深入分析,呈现出高度组织化、专业化的特征。
二、攻击手法分析:从钓鱼到横向移动
深度报告还原了攻击链的关键环节:攻击者首先通过定向钓鱼邮件(伪装成监管文件或合作方通知)诱导员工点击恶意附件,利用零日漏洞在终端植入后门;随后进行权限提升和横向移动,逐步控制内网服务器;最终部署勒索病毒载荷,计划在特定时间加密数据。所幸该机构部署了网络与信息安全软件,通过行为分析引擎及时阻断了加密进程,并隔离了受感染主机。这一案例表明,传统安全防护已难以应对高级持续性威胁(APT),动态防御和智能检测成为刚需。
三、金融机构为何成为“头号目标”
报告认为,金融机构掌握大量敏感数据和资金交易权限,一旦勒索成功,不仅面临巨额赎金,还可能引发客户信任危机和监管处罚。全球金融行业勒索攻击事件频发,攻击者往往选择安全防护相对薄弱的中小机构或第三方服务商作为突破口。国内某金融机构的遭遇并非孤例,而是整个行业面临的共同挑战。报告建议金融机构将网络与信息安全软件开发纳入战略规划,构建覆盖终端、网络、云端的纵深防御体系。
四、网络与信息安全软件开发:从被动响应到主动免疫
面对勒索病毒的持续进化,单纯依赖特征库匹配的防病毒软件已力不从心。深度报告强调,网络与信息安全软件开发应聚焦以下方向:
- 行为检测与响应(EDR):通过对进程、文件、网络行为的实时监控,识别异常加密操作并及时阻断。
- 零信任架构落地:以身份为中心,实施最小权限访问控制,减少攻击面。
- 威胁情报联动:整合多方威胁情报,提前预警针对金融行业的攻击活动。
- 自动化编排与响应(SOAR):缩短从检测到处置的时间窗口,降低对人工的依赖。
五、监管与行业协作:构建安全生态
报告呼吁监管机构加强对金融机构网络安全建设的指导,推动行业共享威胁情报。金融机构应定期开展攻防演练,检验安全软件的有效性,并加强与专业安全厂商的合作,共同研发适应业务场景的网络与信息安全软件。
##
勒索病毒第一股的内部深度报告为国内金融机构敲响了警钟:网络攻击不再是小概率事件,而是必须直面的常态化风险。国内某金融机构早已被瞄准的事实提醒我们,只有持续投入网络与信息安全软件开发,提升主动防御能力,才能在这场不对称对抗中占据先机,保障金融数据安全和业务连续性。
如若转载,请注明出处:http://www.lianxinwlkj.com/product/47.html
更新时间:2026-10-22 04:10:08