一行代码集成SDK,快捷开发与信息安全的平衡之道
在移动互联网时代,App开发效率成为企业抢占市场的关键。为了缩短开发周期,众多第三方服务商推出了“一行代码集成”的SDK,涵盖支付、推送、统计、社交分享等功能。开发者只需简单调用,便能快速实现复杂业务逻辑,这无疑极大地提升了开发效率,降低了成本。在享受便捷的信息安全风险也随之而来。如何在一行代码集成的模式下,确保App的信息安全,成为网络与信息安全软件开发领域必须直面的课题。
一行代码集成SDK的便捷性
所谓一行代码集成,通常指通过依赖管理工具(如Gradle、CocoaPods)添加一行配置,或调用一个初始化方法,即可引入完整的第三方功能。这种模式的优势显而易见:
- 开发速度快:无需从零实现功能,避免重复造轮子。
- 功能强大:SDK往往集成了成熟的服务,如支付、地图、即时通讯。
- 维护成本低:服务商负责更新迭代,开发者只需升级版本。
尤其对于初创团队和敏捷开发项目,这类SDK几乎是必备选择。
便捷背后的信息安全隐忧
一行代码的背后,隐藏着不容忽视的安全风险。SDK作为第三方代码,直接运行在App进程中,拥有与App同等的权限,可能引发以下问题:
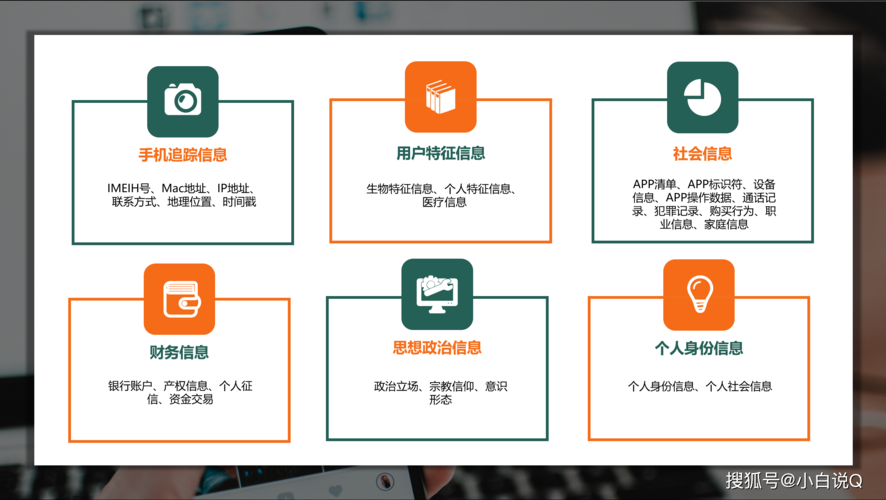
- 数据泄露:SDK可能收集用户设备信息、位置、通讯录等敏感数据,若服务商安全措施不足或恶意收集,将导致用户隐私泄露。
- 恶意代码注入:部分SDK可能被篡改或包含后门,用于窃取账号、发送扣费短信等。
- 权限滥用:SDK可能申请超出其功能所需的权限,如通讯录、摄像头,增加攻击面。
- 供应链攻击:如果SDK的更新机制被劫持,攻击者可向所有集成该SDK的App推送恶意代码。
- 合规风险:随着《个人信息保护法》、《数据安全法》等法规实施,违规收集使用个人信息将面临严厉处罚。
因第三方SDK导致的安全事件屡见不鲜,如某知名推送SDK被曝存在漏洞,可导致用户数据泄露;某聚合SDK被植入恶意扣费代码等。这些案例警示我们,便捷不能以牺牲安全为代价。
网络与信息安全软件开发中的关键策略
要在一行代码集成的便捷与信息安全之间取得平衡,需要从SDK的选择、集成、监控到应急响应全生命周期进行管控。以下是网络与信息安全软件开发中可采取的关键策略:
1. 严格的SDK准入与评估
- 来源审查:仅使用官方或知名服务商的SDK,避免来路不明的第三方库。
- 安全评估:对SDK进行静态和动态分析,检查是否包含恶意代码、敏感权限、隐蔽行为。可使用自动化扫描工具,如MobSF、QARK。
- 隐私政策核查:确保SDK服务商有明确的隐私政策,数据收集范围符合最小必要原则。
- 合规性检查:确认SDK符合相关法律法规和行业标准,如GDPR、CCPA、等保2.0。
2. 安全的集成与配置
- 权限最小化:在App中配置SDK时,仅授予其功能必需的权限,避免过度授权。
- 隔离运行:对于高风险SDK,可考虑在独立进程或沙箱中运行,限制其访问核心数据。
- 代码混淆与加固:对App进行代码混淆和加固,防止SDK被逆向分析或篡改。
- 网络通信安全:确保SDK使用HTTPS等安全协议传输数据,并对敏感数据加密。
3. 持续监控与更新
- 行为监控:在App运行时监控SDK的网络请求、文件操作等行为,发现异常及时告警。
- 版本管理:及时更新SDK至最新版本,修复已知漏洞。
- 漏洞扫描:定期对集成SDK的App进行安全扫描,发现潜在风险。
4. 应急响应与处置
- 制定预案:针对SDK可能引发的安全事件,制定应急响应流程。
- 快速隔离:一旦发现SDK存在安全问题,能够快速下线或替换。
- 用户通知:若发生数据泄露,及时通知用户并采取补救措施。
网络与信息安全软件开发的技术支撑
除了流程管理,技术手段也是保障安全的关键。网络与信息安全软件开发应关注以下方向:
- 安全SDK开发框架:提供安全的SDK开发规范,集成加密、认证、授权等安全模块,降低开发者负担。
- 自动化安全检测平台:结合AI和机器学习,对SDK进行自动化漏洞挖掘和恶意行为检测。
- 隐私增强技术:如差分隐私、同态加密,在数据收集和使用过程中保护用户隐私。
- 零信任架构:在App与SDK、SDK与服务器之间实施零信任原则,持续验证身份和权限。
##
一行代码集成SDK是提升开发效率的利器,但绝不能忽视其带来的信息安全风险。在网络与信息安全软件开发中,我们需要建立从准入、集成、监控到响应的全链条安全体系,同时借助技术手段实现自动化、智能化的安全防护。只有这样,才能在享受快捷开发的确保用户数据安全和App的稳定运行。随着法规的完善和技术的进步,安全与效率的平衡将更加成熟,为移动互联网的健康发展保驾护航。
如若转载,请注明出处:http://www.lianxinwlkj.com/product/36.html
更新时间:2026-10-22 23:04:02